

Hay una mentira piadosa que la industria del software lleva décadas contándose.
Si no tienes el código fuente, no sabes cómo funciona el programa.
Nunca ha sido completamente cierta.
Existe la ingeniería inversa.
Puedes coger un ejecutable, desmontarlo, inspeccionar sus llamadas, estudiar la memoria, seguir funciones, analizar el tráfico de red y tratar de reconstruir lo que hace.
El problema es que necesitas saber hacerlo.
Y saber hacerlo muy bien.
Hasta ahora.
Hace unos días me encontré con un proyecto llamado REA: Reverse Engineer Anything.
Su presentación es bastante modesta:
Software is done.
Nada menos.
Yo no iría tan lejos.
El software no está acabado.
Pero puede que la ventaja de esconder cómo funciona esté empezando a acabarse.
Y eso me parece mucho más interesante.
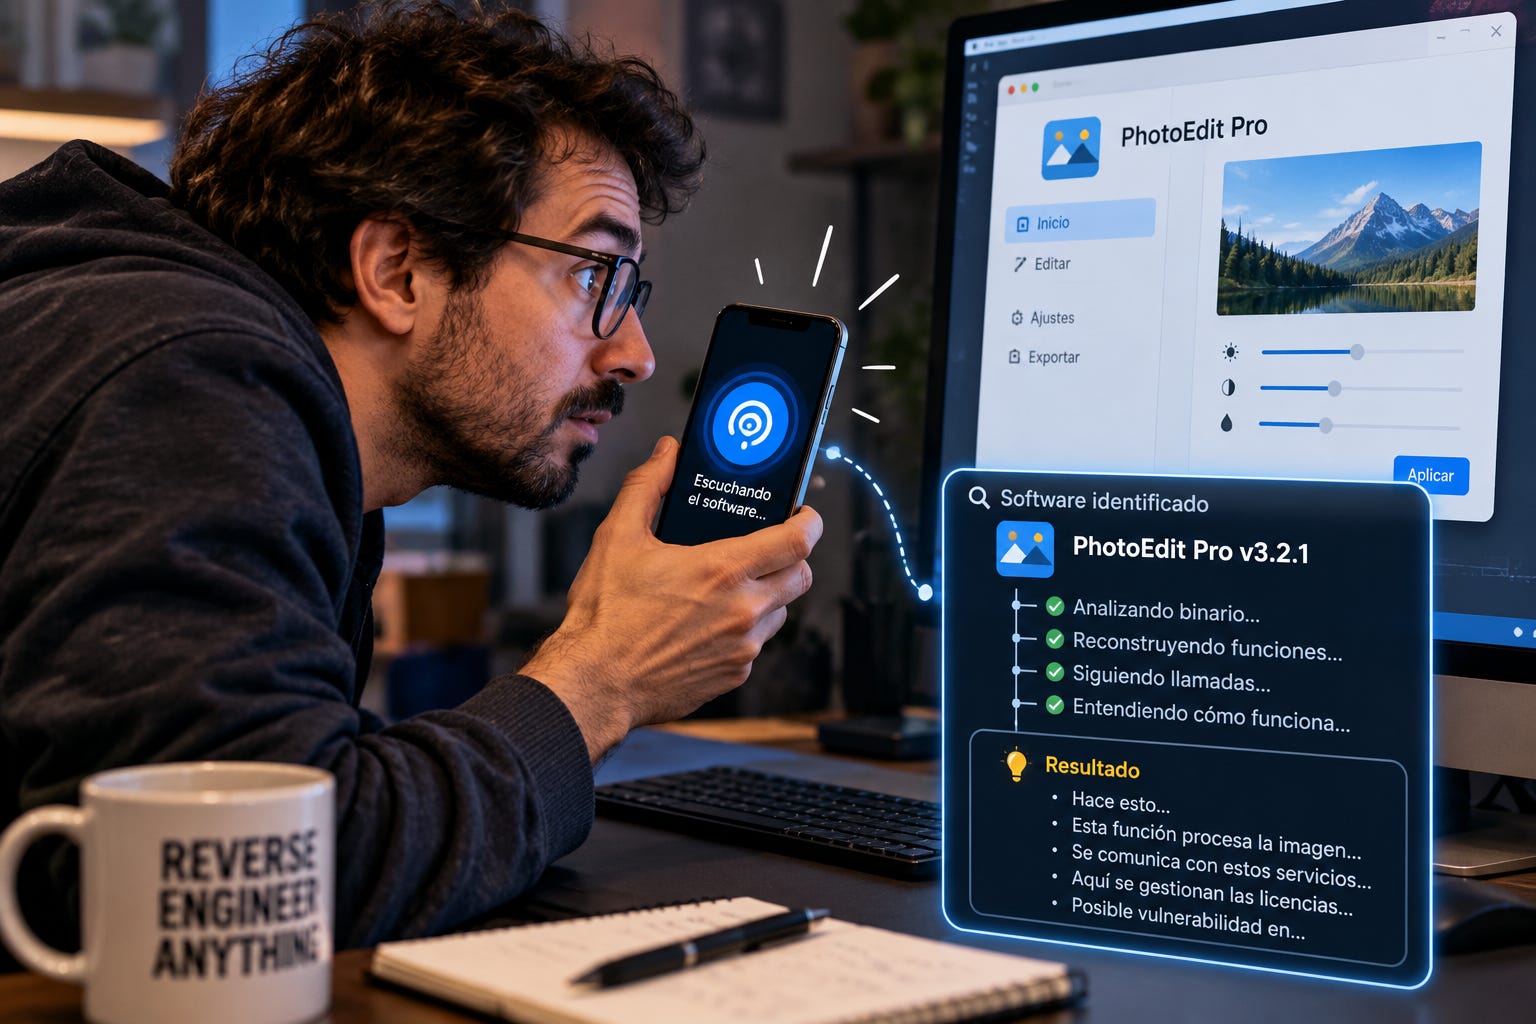
Piensa por un momento en Shazam.
Escuchas unos segundos de una canción.
Pulsas un botón.
Y te dice qué estás escuchando.
REA pretende hacer algo conceptualmente parecido con el software.
Le das una aplicación, un binario, una APK de Android, una aplicación Electron, un firmware o determinadas evidencias de ejecución y empiezas a hacer preguntas.
¿Qué hace esto?
¿Dónde se implementa esta funcionalidad?
¿Qué ocurre cuando pulso este botón?
¿Qué funciones intervienen?
¿Con qué otros componentes se comunica?
¿Cómo podría reconstruirse este comportamiento?
La diferencia es que aquí no hay una base de datos de canciones buscando una coincidencia.
Hay herramientas de ingeniería inversa examinando el software.
Y una IA intentando entender lo que encuentra.
REA puede trabajar con binarios nativos, JavaScript y Electron, ensamblados .NET, APK de Android, webs, capturas de red, firmware o comportamiento de procesos, entre otros formatos. Para el análisis nativo puede apoyarse además en herramientas como Hopper, Ghidra o IDA.
Pero aquí viene uno de los detalles más importantes.
Ya no necesitas el código fuente para empezar a entender cómo funciona un programa.
Al menos no en el sentido en el que solemos utilizar esa expresión.
No estamos delante de otro modelo que pretende ser mejor que GPT, Claude o Gemini.
REA hace algo quizá más interesante:
les da herramientas.
Su arquitectura, simplificada mucho, sería algo parecido a esto:
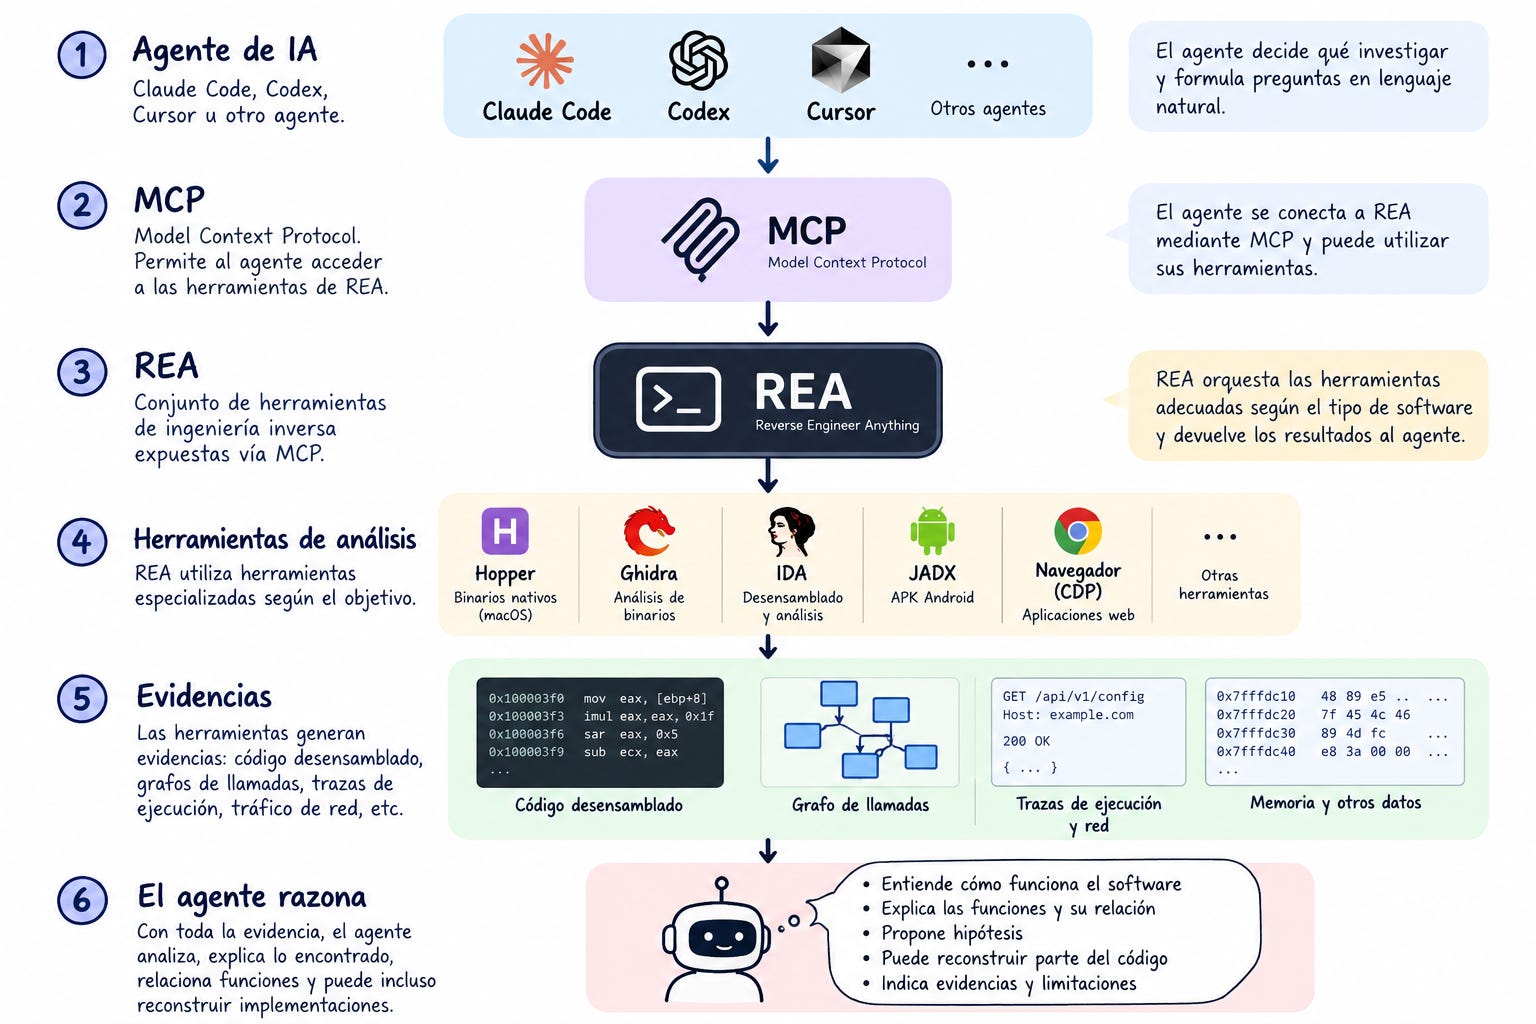
El repositorio lo explica de una manera bastante directa: el agente llama a REA mediante MCP, REA inspecciona el objetivo y devuelve los hallazgos junto con las evidencias que los sustentan. Después, el agente puede seguir investigando, explicar el comportamiento o incluso escribir y probar una implementación.
Y esto tiene una consecuencia importante.
Durante los últimos años hemos estado obsesionados con hacer que los modelos fueran más inteligentes.
Pero quizá una parte del siguiente salto no consista solamente en construir cerebros mejores.
Consista en darles mejores ojos y mejores manos.
Decompilar no es comprender
Aquí conviene hacer una distinción.
Las herramientas de ingeniería inversa llevan décadas existiendo.
Ghidra.
IDA.
Hopper.
JADX.
Debuggers.
Analizadores de tráfico.
Desensambladores.
Nada de esto nació ayer.
Un especialista podía abrir un binario, encontrar una función, estudiar las instrucciones y tratar de averiguar qué demonios hacía aquello.
La diferencia es que había un cuello de botella.
El especialista.
Imagina encontrarte algo parecido a esto:
mov eax,[ebp+08]
imul eax,eax,1Fh
sar eax,05h
sub ecx,eax
Para alguien que conozca ensamblador puede contener información.
Para buena parte de la humanidad contiene aproximadamente lo mismo que una factura de la luz.
Ahora coloca un LLM delante.
Puede explicar las instrucciones.
Proponer hipótesis.
Relacionar funciones.
Buscar referencias.
Comparar patrones.
Traducir partes a C.
Y seguir investigando.
REA añade la siguiente pieza: permite que el agente utilice directamente las herramientas necesarias para obtener esas evidencias.
Ya no tenemos simplemente un LLM al que copiamos y pegamos un trozo de código.
Tenemos un agente que puede investigar.
Y es que, durante décadas, la ingeniería inversa ha tenido una barrera de entrada natural: era difícil.
Necesitabas herramientas especializadas.
Conocimientos especializados.
Tiempo.
Paciencia.
Y personas que entendieran lo que estaban mirando.
Es decir: coste.
Los LLM empiezan a comprimir una parte de ese coste.
REA comprime otra.
Y eso significa que probablemente estemos haciendo algo que la tecnología lleva haciendo desde que existe: convertir conocimiento experto en software.
Un profesional seguirá sabiendo muchísimo más.
Un experto seguirá siendo imprescindible para los problemas difíciles.
Exactamente igual que un programador profesional sabe muchísimo más que alguien utilizando Claude Code.
Pero eso no impide que millones de personas que jamás habrían programado estén empezando a hacerlo.
Food for thought
Hasta aquí REA resulta fascinante.
Un agente capaz de utilizar herramientas profesionales para entender software cuyo código fuente no posee.
Pero hay una pregunta que todavía no hemos hecho.
¿Qué agente?
Porque REA no decide qué buscar.
No decide por qué buscarlo.
Y tampoco determina hasta dónde es capaz de llegar quien está detrás.
Es la herramienta.
El razonamiento lo pone el modelo.
Y mientras proyectos como REA están haciendo que las herramientas sean cada vez más accesibles, están apareciendo modelos específicamente extraordinarios en otra disciplina: ciberseguridad.
Uno de ellos se llama Mythos.
Y cuando juntas ambas ideas, la historia empieza a verse de una manera bastante diferente.
Pero eso será mañana.
Porque primero había que entender una cosa, el software propietario seguirá siendo cerrado. Lo que puede que deje de estarlo son sus secretos.
🌍 El Eco del Mercado
🥛 Microsoft reclama reglas internacionales para controlar la IA. Brad Smith propone evaluaciones independientes, notificación obligatoria de incidentes y mecanismos de emergencia para detener agentes descontrolados. La cuestión será si Microsoft acepta que estos controles se apliquen antes de lanzar sus modelos.
🔍 Reino Unido recupera el acceso anticipado a los modelos más avanzados. El Instituto británico de Seguridad de la IA está evaluando sistemas de última generación, incluido Gemini 4 Argon antes de su lanzamiento. Los acuerdos siguen siendo voluntarios, aunque el Gobierno estudia convertir las pruebas previas y la notificación de incidentes en obligaciones.
💰 Broadcom identifica el capital como el próximo gran cuello de botella de la IA. Su consejero delegado, Hock Tan, considera que la industria está superando la escasez de obleas y memoria, pero tendrá más dificultades para financiar la expansión. Disponer de chips no garantiza poder pagar los centros de datos necesarios para utilizarlos.
🏭 TSMC se encamina hacia su sexto trimestre consecutivo de beneficio récord. Los analistas esperan que el fabricante eleve un 65 % su beneficio neto, hasta unos 23.400 millones de dólares, impulsado por los chips de tres nanómetros y el empaquetado avanzado. La cifra es una previsión previa a la presentación de resultados del jueves.
🇨🇳 Intel reconoce la rápida adopción de los modelos chinos de IA. Lip-Bu Tan afirma que modelos como DeepSeek, Kimi y GLM ofrecen prestaciones suficientes a un coste por token inferior y están ganando usuarios con rapidez. Su valoración refuerza el argumento de que competir en IA también consiste en reducir el precio de desplegarla.
🛒 Amazon negocia comprar Decart por unos 7.000 millones de dólares. La startup desarrolla sistemas para combinar distintos chips y modelos capaces de generar simulaciones del mundo físico. La operación, todavía sin confirmar y susceptible de fracasar, reforzaría las apuestas de Amazon por AWS, sus procesadores propios y la robótica.
💴 Tencent prevé financiar sus chips de IA con 5.000 millones de dólares de deuda. La compañía ha comunicado a los inversores que destinará la mayor parte de su emisión prevista a inversiones en IA, especialmente a la compra de procesadores. El movimiento muestra cómo la carrera por la capacidad informática empieza a trasladarse desde el flujo de caja hacia el endeudamiento.
🤖 DeepSeek invierte en inteligencia para robots. La compañía negocia liderar una ronda de decenas de millones de dólares en Winverse AI, fundada por un antiguo responsable de modelos visuales y robótica de Tencent. El acuerdo, aún no cerrado, valoraría la startup en unos 400 millones y extendería la apuesta de DeepSeek desde el lenguaje hasta la IA física.
⚖️ Moonshot intenta resolver una disputa de propiedad antes de salir a bolsa. Los responsables del desarrollador de Kimi negocian con Recurrent.ai y varios inversores, que los acusan de haber desviado tecnología y negocio. Moonshot rechaza unas alegaciones todavía no demostradas, pero el conflicto puede complicar las revisiones de propiedad intelectual y gobernanza de su futura OPV en Hong Kong.
⚡ Anthropic reserva capacidad en centros procedentes de la minería de bitcoin. Según The Information, la compañía ha firmado un contrato cloud plurianual con IREN, antigua minera de criptomonedas reconvertida en proveedor de infraestructura de IA. Ninguna de las partes ha confirmado las condiciones, pero el acuerdo refleja cómo los laboratorios buscan instalaciones que ya dispongan de electricidad y conectividad.
Déjame recordarte que si te gusta la tecnología, el podcast de Código Abierto también puede ser una buena opción.
Si algo de lo que has leído te ha removido, dímelo.
Ya sabes que estoy al otro lado si quieres comentar, discrepar o simplemente saludar.
Que nunca te falten ideas, ni ganas de probarlas.
A.
PD1: Para seguir tirando del hilo. Si REA te ha despertado el pequeño ingeniero inverso que llevas dentro, aquí van cuatro libros para seguir desmontando cosas:
Reversing: Secrets of Reverse Engineering de Eldad Eilam. Probablemente el clásico de referencia. Binarios, ensamblador, compiladores, APIs y técnicas para entender qué hace un programa cuando no tienes su código fuente.
Practical Binary Analysis de Dennis Andriesse. Más moderno y bastante práctico. Explica cómo analizar ejecutables, desensamblar código y descubrir vulnerabilidades. Básicamente, todo aquello que ahora queremos empezar a delegar también en agentes.
Practical Malware Analysis de Michael Sikorski y Andrew Honig. Aunque está centrado en malware, es una magnífica introducción a la mentalidad del analista: observar comportamiento, seguir llamadas, inspeccionar memoria y averiguar qué demonios está haciendo realmente un programa.
Hacking: The Art of Exploitation de Jon Erickson. Un clásico para entender qué ocurre debajo de las abstracciones del software: memoria, ensamblador, vulnerabilidades y explotación. Ideal para recordar que, antes de pedirle a una IA que lo haga, alguien tuvo que aprender a hacerlo a mano.
Te la dejaría así, corta y muy en línea con el tono de la edición:
PD2 — Si vas a desmontar cosas, hazlo bien, te lo dice alguien que ha dejado inutilizado de por vida un montón de dispositivos electrónicos. REA sirve para abrir software sin tocar un tornillo. Pero si después te entran ganas de desmontar también el portátil, mejor hacerlo con algo de dignidad. El kit de herramientas de precisión de iFixit es probablemente el equivalente físico a Reverse Engineer Anything: destornilladores, puntas y útiles para abrir casi cualquier gadget sin recurrir al cuchillo del pan.