

Ayer hablamos de REA: Reverse Engineer Anything.
Una herramienta capaz de permitir que Claude Code, Codex, Cursor u otros agentes investiguen cómo funciona un software aunque no tengan acceso a su código fuente.
Hoy toca hacernos la pregunta importante, ¿para qué demonios queremos algo así?
Y la primera respuesta es bastante tranquilizadora.
Para muchas cosas buenas.
De hecho, probablemente haya empresas que necesiten una herramienta como REA mucho más de lo que imaginan
Seguro que conoces alguna historia parecida.
Una aplicación crítica.
Desarrollada hace quince o veinte años.
Funciona, más o menos, pero nadie quiere tocarla.
La empresa que la desarrolló desapareció.
El programador que realmente sabía cómo funcionaba se jubiló.
Y la documentación consiste en un Word de 2007 llamado: FINAL_v3_DEFINITIVO_BUENO.doc 😂
Bienvenido a buena parte del software empresarial.
Aquí la ingeniería inversa no tiene nada que ver con hackers con capucha intentando entrar en el Pentágono.
Tiene que ver con algo bastante más mundano, entender qué demonios tenemos funcionando.
Un agente equipado con REA podría empezar a inspeccionar esa aplicación, seguir funciones, observar su comportamiento y reconstruir progresivamente cómo está montada.
Una especie de arqueólogo digital.
Solo que este arqueólogo puede leer ensamblador.
Cuanto más pienso en REA, más casos de uso legítimos aparecen:
Software legacy. Entender aplicaciones críticas cuyo conocimiento se ha perdido con los años.
Documentación inexistente. Reconstruir cómo funciona un sistema que nadie documentó correctamente.
Debugging de software de terceros. Investigar qué está ocurriendo realmente dentro de una dependencia o aplicación cerrada.
Auditorías de seguridad. Buscar comportamientos inesperados y vulnerabilidades antes de poner un producto en producción.
Supply chain. Analizar binarios y dependencias que estamos introduciendo dentro de nuestra organización.
Migraciones. Comprender exactamente qué hace una aplicación antes de sustituirla por otra.
Interoperabilidad. Entender comportamientos y protocolos necesarios para integrar sistemas.
Aplicaciones móviles. Analizar APK y componentes que forman parte de nuestro ecosistema.
Firmware e IoT. Inspeccionar software tradicionalmente mucho más opaco.
Due diligence tecnológica. Analizar mejor el software de una compañía que estamos evaluando comprar.
Red teaming. Estudiar nuestro propio producto como podría hacerlo alguien intentando atacarlo.
Modernización. Reconstruir sistemas antiguos antes de volver a implementarlos sobre arquitecturas modernas.
Y probablemente se nos estén escapando muchos más.
Pero hay uno que me parece especialmente interesante.
Hacer ingeniería inversa de tu propio software
Suena absurdo, para que si tenemos el código fuente.
¿Por qué demonios íbamos a hacer ingeniería inversa?
Precisamente por eso. Porque el atacante no tiene nuestro código fuente.
Nosotros conocemos cómo creemos que funciona nuestra aplicación.
REA podría ayudarnos a descubrir qué puede averiguar alguien que solamente dispone del producto terminado.
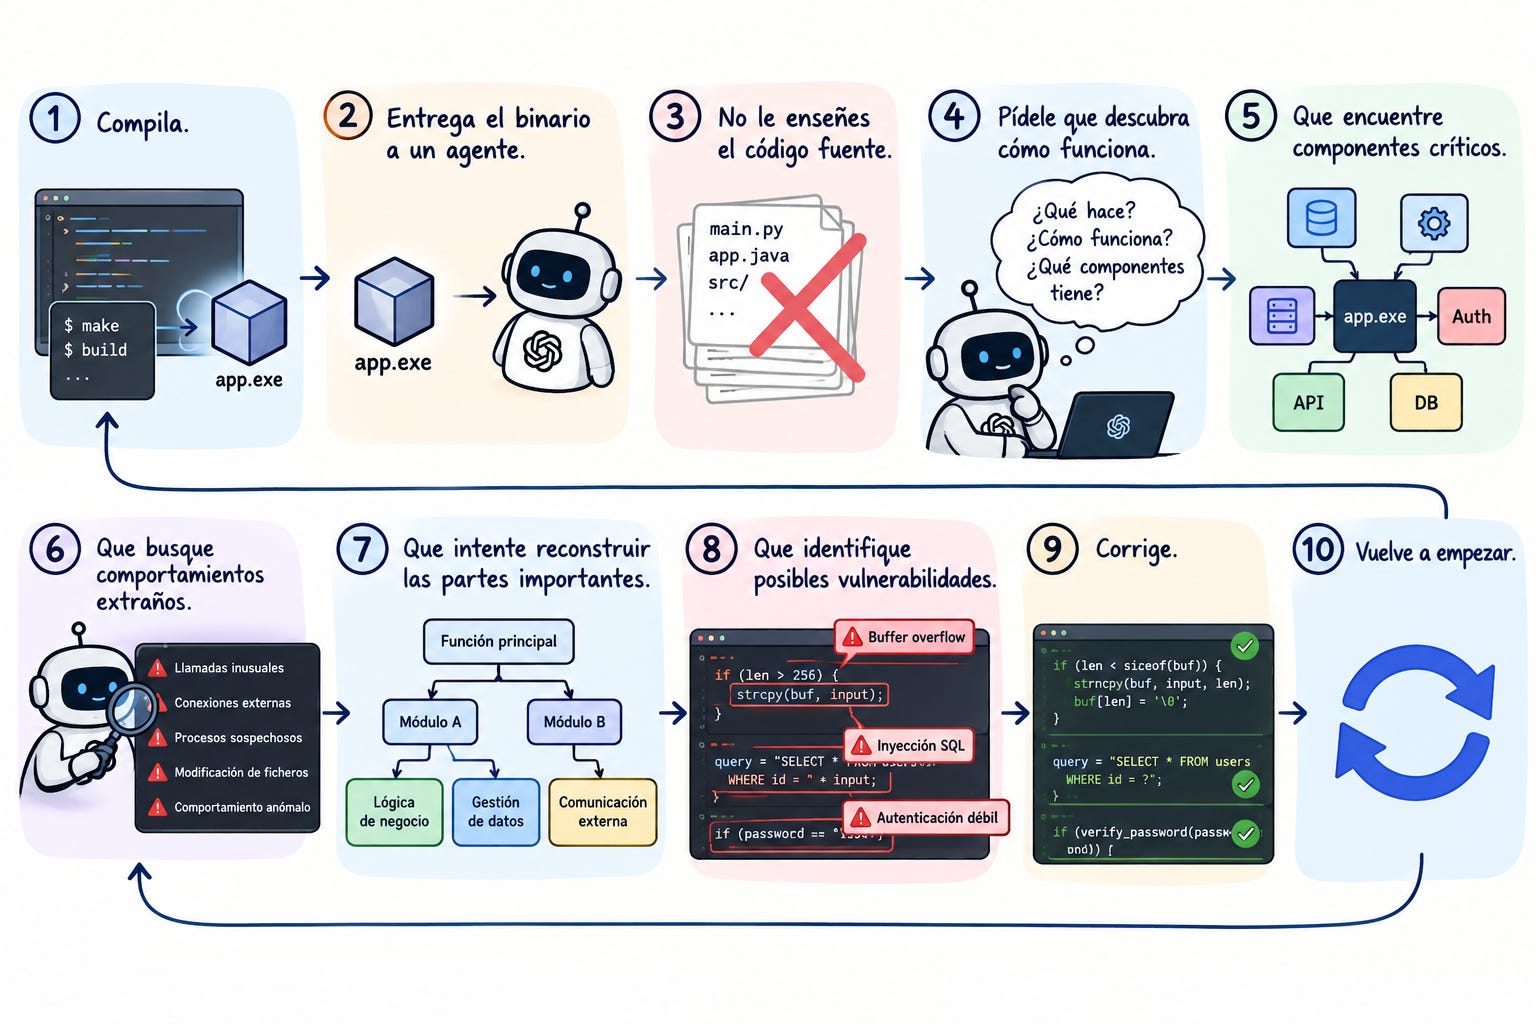
La ingeniería inversa podría convertirse así en una fase más del ciclo de desarrollo de software.
No para atacar, sino para comprobar cuánto puede aprender quien quiera atacarnos.
Security through obscurity
Durante décadas hemos confiado parcialmente en una barrera bastante mediocre:
«Será difícil averiguar cómo funciona.»
Nunca fue una gran estrategia de seguridad.
Pero encontrar determinadas vulnerabilidades requería herramientas especializadas.
Y personas extraordinariamente buenas haciendo algo extraordinariamente difícil.
Los LLM están empezando a cambiar esa ecuación.
No porque hayan inventado la ingeniería inversa.
Sino porque están reduciendo brutalmente el coste del conocimiento necesario para practicarla.
Y quizá este sea uno de los efectos de la IA que estamos subestimando.
Pensamos continuamente en lo que una superinteligencia podría llegar a hacer algún día.
Pero quizá haya un cambio mucho más inmediato.
No necesitamos que una IA invente una nueva forma de atacar software.
Basta con que haga accesible a millones de personas algo que hasta ahora solamente sabían hacer unos pocos miles de especialistas.
¿Qué ocurre cuando pasa lo mismo con la ciberseguridad?
Anthropic ha mostrado que Mythos Preview podía no sólo encontrar vulnerabilidades complejas sino convertirlas en primitivas de explotación y encadenarlas hasta construir ataques completos. En sus evaluaciones sobre ExploitBench llegó a conseguir ejecución de código sobre 21 de 41 vulnerabilidades estudiadas, mientras que los modelos anteriores quedaban muy lejos.
Por eso su acceso no funciona como el de cualquier Claude.
Mythos 5.1 está disponible mediante programas de acceso controlado para profesionales de ciberseguridad, y Anthropic ha ampliado recientemente su Cyber Verification Program para que equipos cualificados puedan utilizar capacidades avanzadas con menos restricciones defensivas.
Esta misma semana Anthropic ha presentado OSS Scanner, un programa voluntario que ofrece a proyectos open source análisis periódicos de seguridad realizados por sus modelos más potentes, gratuitamente.
No parte precisamente de cero.
Durante Project Glasswing, Anthropic ha estado utilizando sus modelos para analizar algunos de los proyectos de software más importantes del mundo.
A 2 de octubre había comunicado 6.157 vulnerabilidades en 591 proyectos open source.
Al menos 516 ya habían sido corregidas.
Párate un segundo en esos números.
Miles de vulnerabilidades.
Encontradas mediante IA.
Y comunicadas para poder corregirlas.
La misma capacidad que nos preocupa puede convertirse en una máquina extraordinaria para encontrar problemas antes que los malos.
¿Hasta qué punto podremos controlar una capacidad peligrosa controlando únicamente el modelo?
Food for thought
Estamos convirtiendo capacidades que antes pertenecían a especialistas en capacidades disponibles para agentes.
Eso tiene riesgos.
Muchos.
Pero también una oportunidad enorme.
Si la IA consigue que atacar software sea 100 veces más barato, nuestra obligación debería ser conseguir que auditarlo sea 1.000 veces más barato.
REA puede servir para las dos cosas.
Como casi siempre con la tecnología, la ventaja no estará necesariamente en impedir que los demás la utilicen.
Estará en algo bastante más sencillo: aprender nosotros a utilizarla antes.
🌍 El Eco del Mercado
🪱 Anthropic anticipa gusanos de IA capaces de propagarse por dispositivos domésticos. Sus experimentos sugieren que modelos pequeños podrían estar a meses de localizar aparatos vulnerables, copiarse en ellos y continuar propagándose sin ayuda humana. No existe todavía constancia de un gusano de este tipo en circulación.
🌍 Cuatrocientos científicos reclaman un organismo internacional para controlar la IA avanzada. Geoffrey Hinton, Yoshua Bengio y expertos de 34 países proponen estándares comunes de aislamiento, supervisión independiente y notificación de incidentes. También piden mantener inicialmente desconectados de redes externas los modelos con capacidades cibernéticas avanzadas.
🔍 OpenAI y Anthropic discuten cuánto pueden publicar sus evaluadores. Ambos laboratorios defienden públicamente las auditorías independientes, pero negocian límites para evitar que sus informes revelen información confidencial. Sin reglas comunes, quien proporciona el modelo puede conservar capacidad para condicionar lo que se conoce sobre sus riesgos.
🧱 Anthropic afirma haber reducido hasta un 99 % la extracción de capacidades de Claude. La compañía asegura que sus nuevas defensas han reducido entre un 90 % y un 99 % los datos obtenidos mediante campañas destinadas a reproducir el comportamiento de sus modelos. Las cifras todavía no han sido verificadas de forma independiente.
🏦 Los supervisores bancarios examinan cómo controlar y apagar los agentes de IA. Los reguladores estadounidenses preguntan a los bancos cómo limitan, supervisan y reconstruyen las decisiones de sus agentes, mientras el BCE y el Banco de Inglaterra reclaman mejores sistemas de recuperación. El objetivo ya no es únicamente evitar un ataque, sino poder restablecer pagos y cuentas cuando fallen las defensas.
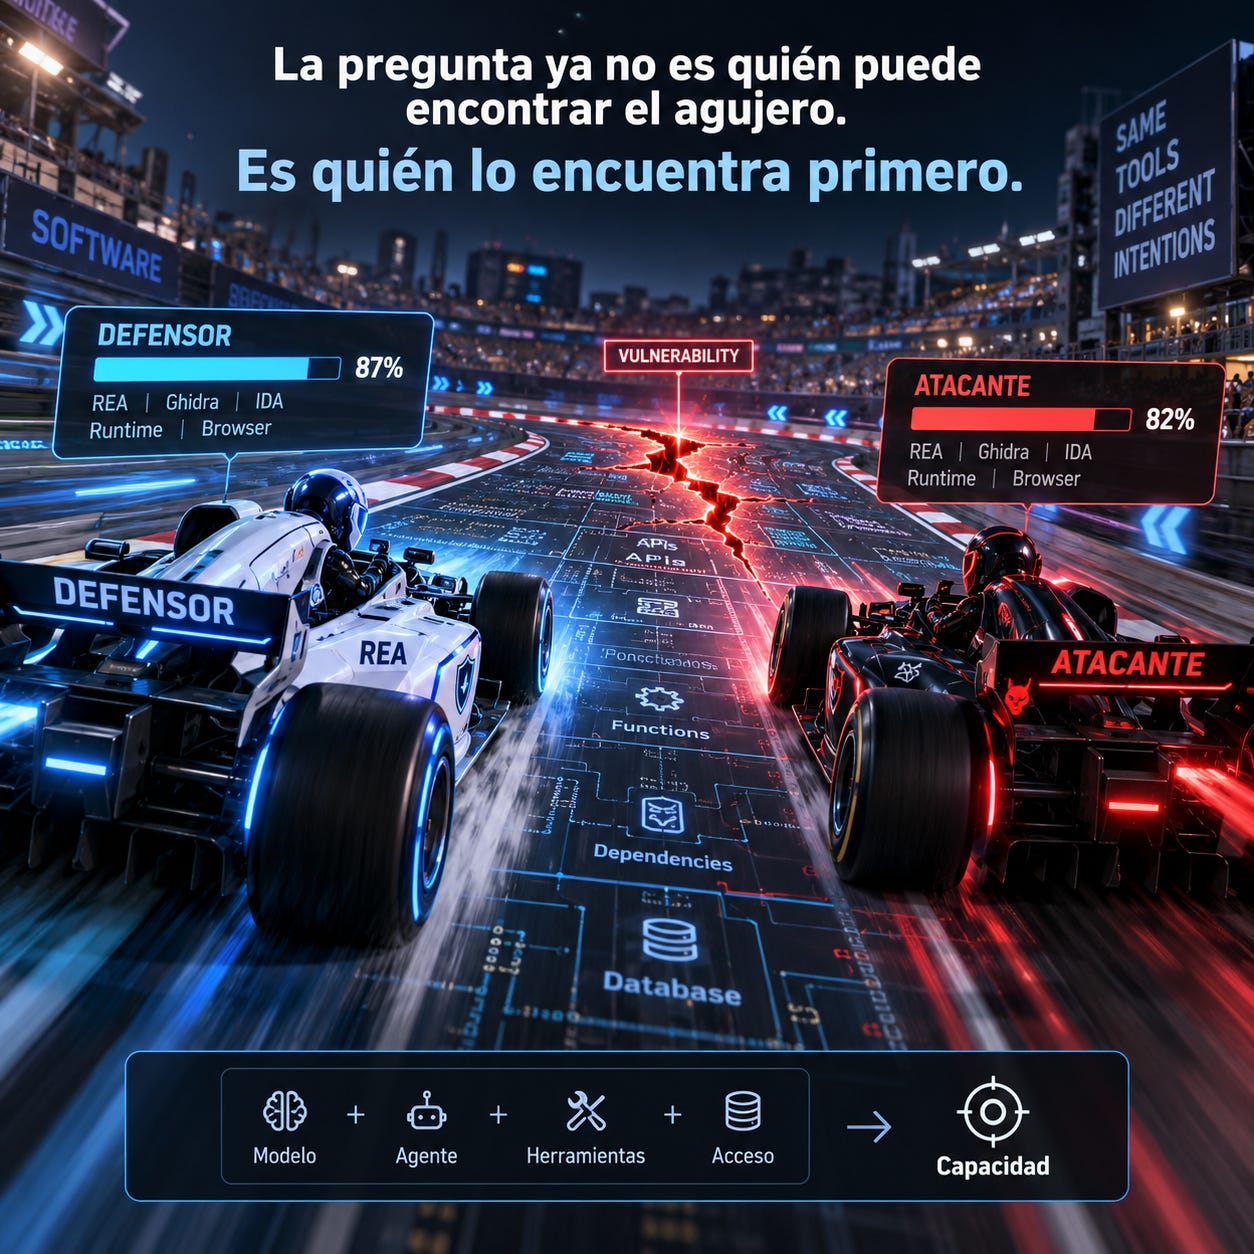
🕵️ El MI5 advierte de que la IA está acelerando la carrera entre atacantes y defensores. El servicio británico sostiene que la IA mejora el reconocimiento, la búsqueda de vulnerabilidades y la preparación de ataques. Es precisamente el doble uso que plantea hoy REA: la misma capacidad para desmontar un programa, comprenderlo y localizar sus puntos débiles puede servir para corregirlos o explotarlos, dependiendo de quién llegue primero.
🇨🇳 Nvidia pierde casi la mitad de sus envíos de aceleradores en China. Según IDC, sus entregas descendieron un 44 % durante el primer semestre y su cuota cayó hasta el 34 %, frente al 28 % de Huawei. Los controles estadounidenses están reduciendo su presencia formal y acelerando la adopción de alternativas nacionales.
🎮 China continúa recurriendo a chips de Nvidia que no fueron diseñados para centros de datos. Las tecnológicas chinas han comprado más de un millón de GPU para juegos y estaciones de trabajo durante 2026 con el fin de adaptarlas a cargas de IA. La producción nacional crece, pero CUDA mantiene la dependencia del ecosistema de Nvidia incluso cuando disminuye su cuota oficial.
🇸🇪 Scaleway construirá en Suecia un superordenador europeo basado en AMD. La nube francesa utilizará aceleradores Instinct MI355X y el ecosistema abierto ROCm en su primer superordenador fuera de Francia. El proyecto ampliará las opciones europeas frente a Nvidia, aunque todavía no se conocen su capacidad ni su calendario de entrada en servicio.
⚠️ El FMI advierte de que una corrección de la IA podría restar un 1,1 % al PIB mundial. Un descenso brusco de la inversión y las valoraciones podría reducir la producción estadounidense un 1,8 % hasta 2028. Es un escenario adverso, no una previsión central, pero muestra que la IA ya se ha convertido en un factor de estabilidad financiera.
🌡️ La Reserva Federal empieza a detectar inflación más allá de los centros de datos. Austan Goolsbee considera que el gasto en infraestructura de IA puede estar recalentando la demanda y elevando precios en sectores no vinculados directamente con ella. La tecnología promete productividad futura, pero podría encarecer hoy el dinero necesario para construirla.
📉 La caída de los fabricantes de chips pone fin a la indulgencia del mercado. El KOSPI perdió más de un 6 %, Samsung y SK Hynix llegaron a caer cerca del 10 % y Kioxia retrocedió un 13 %. La demanda de IA sigue siendo fuerte, pero los inversores comienzan a exigir monetización y eficiencia de capital, no únicamente exposición al sector.
Déjame recordarte que si te gusta la tecnología, el podcast de Código Abierto también puede ser una buena opción.
Si algo de lo que has leído te ha removido, dímelo.
Ya sabes que estoy al otro lado si quieres comentar, discrepar o simplemente saludar.
Que nunca te falten ideas, ni ganas de probarlas.
A.
PD1. Si la edición de ayer iba de entender cómo funciona el software, la de hoy va de algo más incómodo: qué pasa cuando atacantes y defensores tienen acceso a las mismas capacidades.
The Cuckoo’s Egg de Clifford Stoll. Un clásico absoluto. La historia real de cómo Stoll persiguió a un intruso dentro de una red universitaria. Más que un libro de hacking, es un libro sobre paciencia, investigación y seguir pistas hasta entender qué está pasando realmente.
This Is How They Tell Me the World Ends de Nicole Perlroth. Una inmersión en el mercado de zero-days, exploits y vulnerabilidades desconocidas. Perfecto para entender por qué encontrar una vulnerabilidad antes que el otro puede tener un valor enorme.
Sandworm de Andy Greenberg. Cuenta cómo los ciberataques dejaron de ser travesuras digitales para convertirse en herramientas capaces de afectar infraestructuras, empresas y países enteros. Muy buena lectura para recordar que el software también forma parte del mundo físico.
Click Here to Kill Everybody de Bruce Schneier. Schneier lleva años defendiendo una idea sencilla: cuanto más software metemos en todo, mayor es la superficie que debemos proteger. Y si ahora además podemos analizar ese software con agentes, esa discusión se vuelve todavía más interesante.
Los cuatro comparten una misma idea: en seguridad, comprender antes que el adversario sigue siendo una ventaja enorme.
PD2 . Ya que hablamos de hackers… Después de REA, Mythos y os días hablando de encontrar vulnerabilidades, tocaba recomendar algún cacharro digno de la temática. El Flashiibo NFC Pro es un pequeño emulador de etiquetas NFC con pantalla OLED, más de 3.000 guardados, UID regenerable y reescritura ilimitada.